Uit een onderzoek van HP blijkt dat juist vertrouwde digitale handelingen werknemers kwetsbaar maken voor steeds professionelere aanvallen. Gedragswetenschapper Florien Cramwinckel ontwikkelde daarvoor de geheugensteun DIS ME NIET.
Werknemers hebben jarenlang geleerd om op te letten als iets niet klopt. Maar wat als een cyberaanval juist zo is ontworpen dat alles wél klopt? De afzender lijkt bekend, de website vertrouwd en de handeling logisch: een document openen, inloggen, een QR-code scannen of een securitycheck uitvoeren. Precies daar ontstaat volgens HP een nieuwe kwetsbaarheid. Cybercriminelen proberen niet alleen argwaan te omzeilen, maar spelen steeds vaker in op digitale routines die werknemers zonder veel nadenken uitvoeren. De aanval valt niet op doordat iets vreemd voelt, maar werkt juist doordat de volgende stap volkomen normaal voelt. Nieuw onderzoek van HP onder 1051 Nederlandse werknemers laat zien hoe kwetsbaar dat automatisme kan zijn. Maar liefst 83% voert dagelijks minstens één digitale handeling op de automatische piloot uit, zoals een bericht van een bekende collega beantwoorden (66%), een e-mail openen (61%) of inloggen op een vertrouwde website (59%). Tegelijkertijd geeft ruim 64% aan digitale verzoeken sneller te vertrouwen wanneer deze van een bekende afzender komen, terwijl bijna 40% het steeds moeilijker vindt om echt van nep te onderscheiden.
Fundamenteel probleem
Volgens gedragswetenschapper Florien Cramwinckel zit daar een fundamenteel probleem voor traditionele security awareness. “We zijn gewend om gevaar te zoeken in wat afwijkt. Maar bij handelingen die we iedere dag uitvoeren, gaan we juist op de automatische piloot. Als criminelen die routine overtuigend weten na te bootsen, verdwijnt precies het signaal waarop mensen hebben geleerd alert te zijn.” In het onderzoek komt naar voren dat ruim 6 op de 10 herkent een nagemaakte Microsoft Word-installatiepagina niet als nep. 43,7% dacht dat de pagina echt was en nog eens 17,3% twijfelde. Een zorgwekkend resultaat, want juist zulke vertrouwde omgevingen worden door cybercriminelen misbruikt om malware te verspreiden.
De nieuwste HP Threat Insights laten zien hoe aanvallers daarop inspelen. Zo werd in een onderzochte campagne een PDF gebruikt die slachtoffers via een QR-code naar een ogenschijnlijk normale authenticatiestap op hun mobiele telefoon leidde. In een andere aanval werd schadelijke software vermomd als een professioneel ontwikkelde AI-tool. Het lezen van bijlagen, inloggen via de mobiele telefoon of downloaden van benodigde software: juist deze vertrouwde handelingen worden steeds vaker als aanvalsmiddel ingezet, in plaats van een duidelijk verdachte link.
Niet méér wantrouwen, maar op het juiste moment vertragen
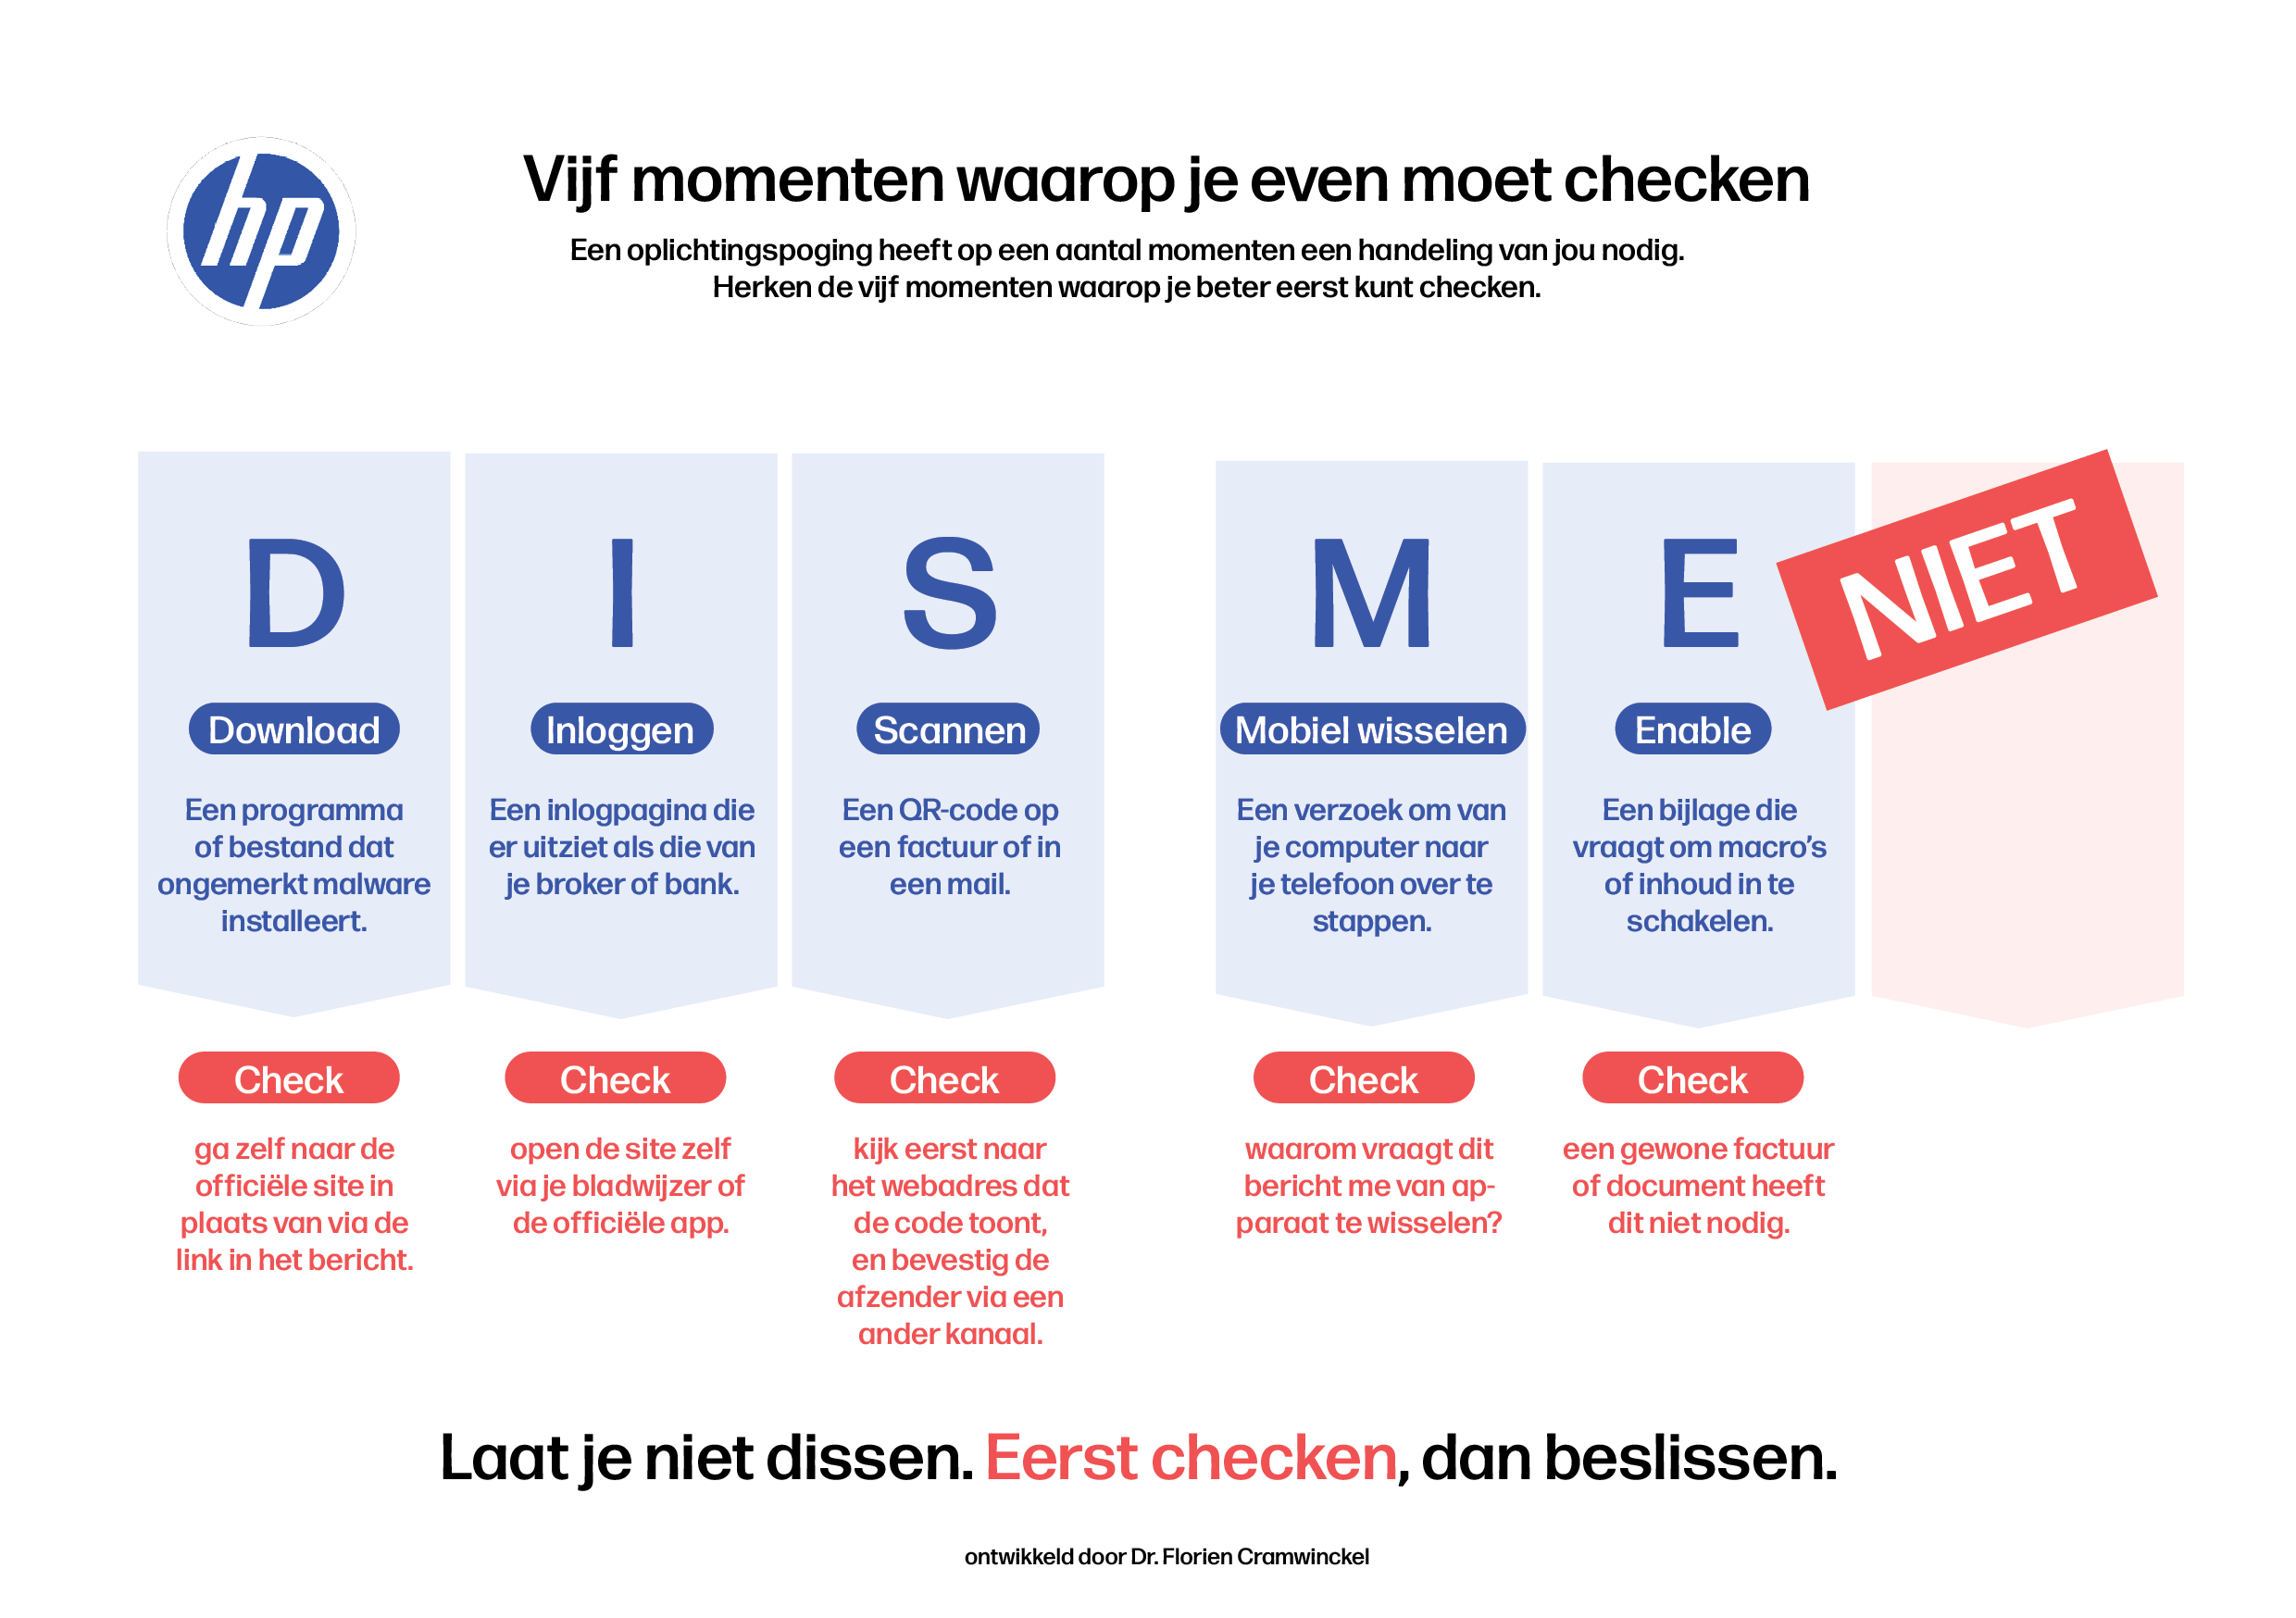
De oplossing is volgens Cramwinckel niet om medewerkers te leren iedere mail, website of digitale handeling te wantrouwen. Dat zou niet alleen onwerkbaar zijn, maar gaat ook voorbij aan de reden waarom routines bestaan: ze helpen ons om efficiënt en snel te werken. De uitdaging is daarom om te herkennen op welke momenten het wél verstandig is om de automatische piloot kort te onderbreken. Cramwinckel ontwikkelde daarvoor de geheugensteun DIS ME NIET, gericht op vijf veelvoorkomende digitale handelingen waarbij een korte extra controle het verschil kan maken:
D - Downloaden
I - Inloggen
S - Scannen
M - Mobiel / van apparaat wisselen
E - Enable / extra rechten of functies inschakelen
“Je kunt niet van mensen verwachten dat ze bij iedere digitale handeling uitgebreid onderzoeken voordat ze verdergaan,” aldus Cramwinckel. “Maar je kunt wel leren herkennen wanneer het verstandig is om even uit de automatische piloot te stappen. Vraagt iets je om te downloaden, in te loggen, een code te scannen, van apparaat te wisselen of extra rechten te geven? Controleer dan kort: verwachtte ik deze stap, klopt de omgeving waarin ik terechtkom en is wat mij gevraagd wordt logisch?”
(tekst gaat verder onder de afbeelding)
Een verkeerde klik mag niet genoeg zijn
Maar ook een werknemer die weet wanneer extra alertheid nodig is, kan een overtuigende aanval missen. Volgens HP moet cybersecurity daarom niet alleen draaien om het voorkomen van menselijke fouten, maar ook om het beperken van de gevolgen wanneer zo’n fout toch wordt gemaakt. Uit het onderzoek blijkt dat 86% van de werknemers bij een vermoedelijk phishingincident uit zichzelf aangeeft dit te melden, maar andere acties worden nauwelijks genoemd. Slechts 2% noemt het verbreken van de netwerkverbinding of het zelf beveiligen van een account of sessie. De relevante vraag verschuift daarmee van: “Hoe voorkomen we dat een werknemer ooit nog verkeerd klikt?” naar: “Hoe zorgen we dat een menselijke fout niet automatisch uitgroeit tot een bedrijfsincident?”
Cramwinckel: “Als een aanval expliciet wordt ontworpen rond menselijke gewoontes, kun je de verantwoordelijkheid niet volledig bij de medewerker leggen. Dan moet je ook naar het systeem eromheen kijken en zorgen dat de consequenties van een fout zo klein mogelijk blijven.”
Over het onderzoek
Het onderzoek is in opdracht van HP uitgevoerd door PanelWizard onder 1.051 Nederlandse werknemers van 18 tot en met 65 jaar met een kantoorbaan. Het online veldwerk vond plaats van 8 tot en met 15 oktober 2026. De steekproef is representatief naar geslacht, leeftijd, arbeidsparticipatie en opleidingsniveau. Het onderzoek heeft een betrouwbaarheidsniveau van 95% en een maximale afwijking van 3,0 procentpunt en is uitgevoerd conform de richtlijnen van ISO 20252 voor marktonderzoek.
Over HP Threat Insights
HP Threat Insights is gebaseerd op dreigingsinformatie uit HP Sure Click en andere HP Wolf Security-technologie. De data geven HP inzicht in malware en aanvalstechnieken die bestaande beveiligingslagen hebben weten te omzeilen.