

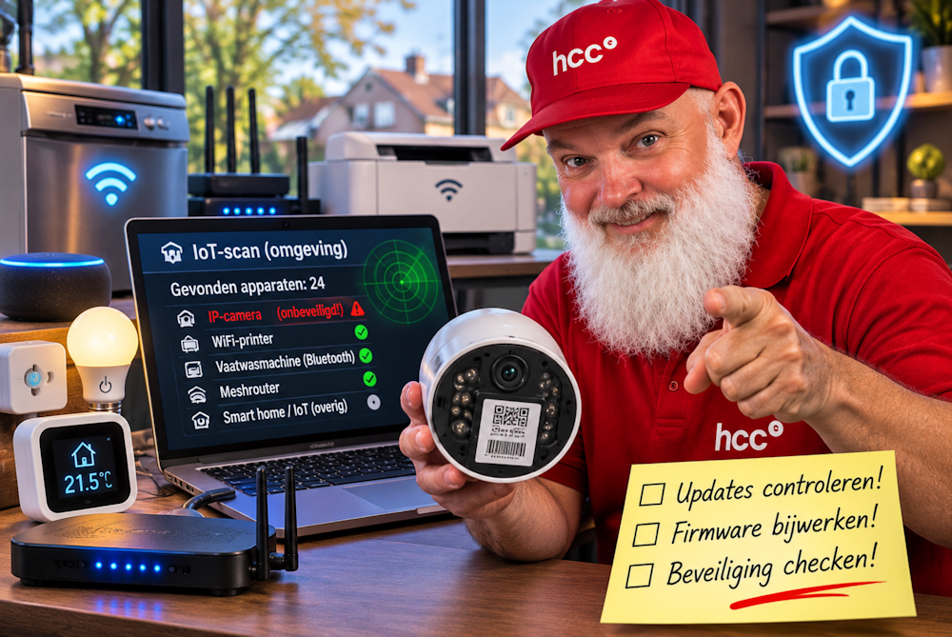
Eerder had ik het over de kunst van het wardriven en dat tegenwoordig de wifi-basisstations zo goed als allemaal potdicht zitten. Maar wat voor de wifi-basisstations geldt, geldt niet voor Internet of Things, oftewel alle apparatuur die gebruikmaakt van internet. Van wifi-printer tot IP-camera, van Bluetooth-vaatwasmachine tot meshrouter.
Sowieso is er tooling waarmee je dergelijke apparaten 'uit de lucht' kunt halen. Niet zelden weet die tooling je ook nog eens te vertellen om wat voor soort apparaat het gaat, welk merk het is en welk type. Tja, dan kan het gemakkelijk worden, al helemaal als je er fysiek bij kunt komen... Begin maar eens met de onderkant van bijvoorbeeld een IP-camera. Daar is altijd wel een QR-code of serienummer te vinden, waardoor je met de bijbehorende app heel snel en eenvoudig verbinding kunt maken. Toegegeven, dat is fysiek hacken. Bedenk daarbij dat de meeste hacks plaatsvinden nadat er fysieke toegang is verkregen, bijvoorbeeld (nee: in het bijzonder) door te phishen en zo toegangsgegevens te bemachtigen.
Het wordt erger als fysieke toegang helemaal niet nodig is en je het apparaat direct vanaf internet kunt oppikken. Geloof me: er zijn nogal wat apparaten uit de beginperiode van Internet of Things die volkomen onbeveiligd op internet zijn aangesloten. Al was het maar omdat de firmware nooit een update heeft gekregen. "Waarom updaten?", denkt de gemiddelde gebruiker. "Het werkt toch prima." Verder is niet iedere gebruiker bij machte om überhaupt een update te installeren op een apparaat dat hij (m/v) ternauwernood aan de praat heeft gekregen. Ik doe bij deze een moreel appel op ieder HCC-lid dat zijn huis stijf heeft staan van de domotica: "Controleer die apparaten eens serieus op updates en beveiligingsproblemen!" Voordat Russische hackers ermee vandoor gaan!


